מאמרים מאת יוסי שביט #המגן עלול להפוך לתוקף
רשתות OT - המגן עלול להפוך לתוקף
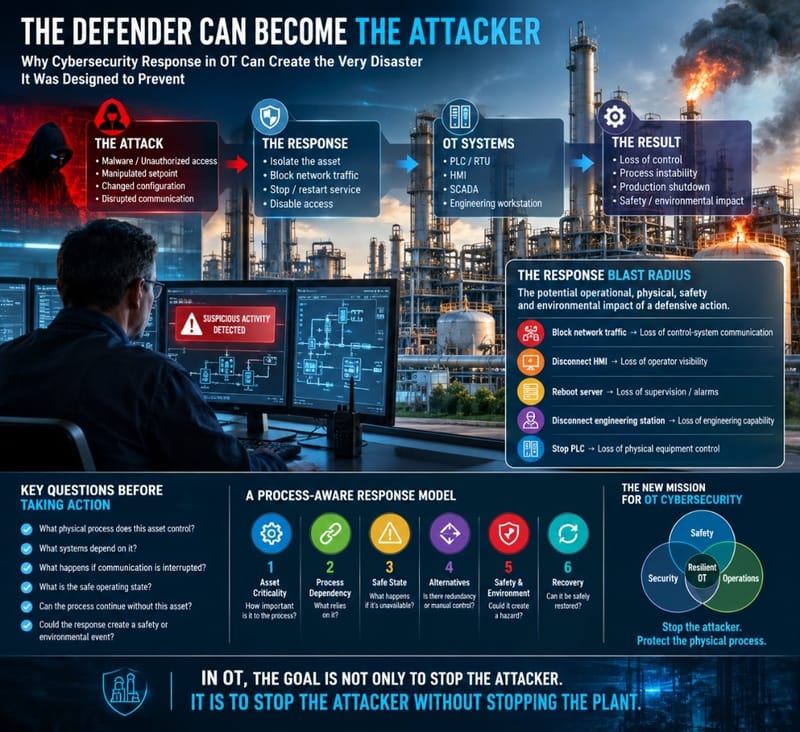
תגובה לאירועי אבטחת סייבר בסביבות IT מסורתיות בנויה בדרך כלל סביב מטרה ברורה: לזהות את האיום, לבלום אותו, למגר אותו ולשקם את הפעילות הרגילה. פעולות כגון ניתוק מחשב פרוץ, חסימת תקשורת זדונית, השבתת חשבון או סגירת תהליך חשוד נחשבות לעיתים קרובות לאמצעי הגנה סטנדרטיים. בסביבות טכנולוגיה תפעולית (OT), לעומת זאת, המצב שונה באופן מהותי. רשת OT אינה קיימת רק כדי לעבד מידע. היא שולטת ומנטרת תהליכים פיזיים. מאחורי כל בקר PLC, שרת SCADA, תחנת HMI, תחנת עבודה הנדסית, חיישן וקישור תקשורת עשויים להיות משאבות, תנורי חימום, מדחסים, תהליכים כימיים וציוד פיזי אחר. כתוצאה מכך, תגובת אבטחת סייבר שהיא נכונה מבחינה טכנית מנקודת מבט של IT עלולה ליצור תוצאה בלתי צפויה ומסוכנת בסביבה הפיזית. זהו עיקרון קריטי: ב-OT, אסור שפעולת הסייבר תיצור איום תפעולי או בטיחותי גדול יותר. לכן, האתגר אינו רק לעצור את התוקף, אלא לעצור אותו מבלי לשבש את היציבות של התהליך המוגן.